Wenn ich eine Zwei-Faktor-App installiere, geht es mir nicht nur darum, möglichst schnell einen sechsstelligen Code zu sehen. Ich möchte auch verstehen, welche Rolle die Anwendung auf meinem Smartphone spielt, wann ich ihr vertrauen muss und wie viel Kontrolle ich bei der Einrichtung meiner Konten behalte. Authentifizierung: 2FA von Isaaclight AI ist genau für diesen eher nüchternen, aber wichtigen Zweck gedacht: Die App erzeugt Einmalpasswörter, mit denen ich Konten zusätzlich zum normalen Passwort absichere.
Im Alltag ist das Prinzip schnell erklärt. Ein Dienst bietet die Anmeldung per Zwei-Faktor-Authentifizierung an, ich wähle eine App als zweiten Faktor und hinterlege den angezeigten Einrichtungsschlüssel in der Anwendung. Danach liefert der Authentifikator einen zeitlich begrenzten Code, den ich beim Login eingebe. Das klingt unspektakulär, ist aber eine der sinnvollsten Schutzmaßnahmen für E-Mail-, Cloud-, Social-Media- und andere wichtige Konten.
Ich sehe die Anwendung deshalb weniger als umfangreiches Werkzeug und mehr als konzentrierten Sicherheitshelfer. Sie versucht nicht, Passwortverwaltung, Identitätsprüfung und Kontoverwaltung in einer großen Oberfläche zu vermischen. Diese Beschränkung ist eine Stärke, bringt aber auch eine klare Grenze mit sich: Wer eine vollständige Sicherheitszentrale mit Synchronisierung, Wiederherstellung und vielen Komfortfunktionen erwartet, sollte sich die eigenen Anforderungen vor der Nutzung genau ansehen.
Wie vertrauenswürdig wirkt der Ansatz im täglichen Gebrauch?
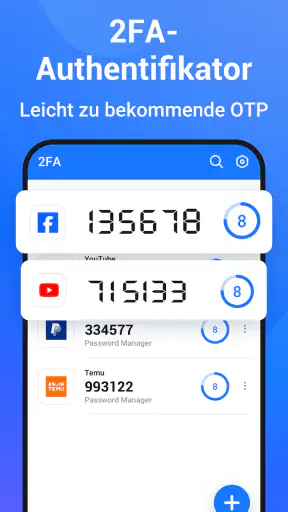
Der erste Eindruck wird bei einer Authentifizierungs-App nicht durch bunte Gestaltung bestimmt, sondern durch die Frage, ob der Ablauf verständlich und kontrollierbar bleibt. Bei diesem Werkzeug steht die eigentliche Aufgabe im Mittelpunkt: einen zweiten Anmeldeschritt mit OTP-Codes bereitzustellen. OTP steht für Einmalpasswort; der Code ist nur für einen kurzen Zeitraum gültig und wird bei der nächsten Anmeldung erneut ersetzt.
Das ist besonders nützlich, wenn ein Passwort bereits bekannt geworden ist. Ohne den zusätzlichen Code reicht ein gestohlenes Passwort häufig aus, um sich einzuloggen. Mit einer korrekt eingerichteten Zwei-Faktor-Methode braucht eine fremde Person zusätzlich Zugriff auf den zweiten Faktor. Das macht die App nicht zu einem vollständigen Schutzschild, aber sie verschiebt das Risiko deutlich zugunsten des Kontoinhabers.
Im Play Store wird die Anwendung mit einer durchschnittlichen Bewertung von 4,2 wahrgenommen und kommt auf über eine Million Installationen. Für mich ist das ein Hinweis darauf, dass sie für viele Menschen zugänglich genug ist, aber kein Beweis dafür, dass sie für jede persönliche Sicherheitsstrategie passt. Gerade bei Authentifikatoren sollte ich nicht allein auf Popularität achten, sondern auf die eigenen Wiederherstellungsgewohnheiten und auf die Bedeutung der geschützten Konten.
Der Entwickler Isaaclight AI positioniert das Produkt als kostenlose Tools-App. Die Altersfreigabe lautet USK ab 0 Jahren, was zum sachlichen Charakter passt. Die Nutzung ist grundsätzlich ohne Kauf möglich; zusätzlich werden Google-Play-Käufe im Bereich von 3,59 bis 54,99 Euro angeboten. Für mich ist dabei wichtig, vor einer Zahlung genau zu prüfen, welchen konkreten Vorteil ein Kauf im jeweiligen Bildschirm bringen soll. Bei einem Sicherheitswerkzeug sollte eine kostenpflichtige Zusatzoption nicht mit der grundlegenden Notwendigkeit verwechselt werden, die eigenen Konten sauber einzurichten.
Die eigentliche Stärke liegt in der klaren Aufgabe
Viele Nutzer öffnen eine Authentifizierungs-App nur für wenige Sekunden. Ich starte sie, suche den passenden Kontoeintrag, lese den aktuellen Code ab und kehre zum Login zurück. Eine Anwendung, die diesen Ablauf nicht mit unnötigen Funktionen überlädt, kann angenehmer sein als eine große Sicherheits-App, in der ich erst durch mehrere Bereiche navigieren muss.
Der entscheidende praktische Vorteil von OTP liegt darin, dass der zweite Faktor nicht bei jedem Login per SMS ankommen muss. Das vermeidet Wartezeiten und macht den Vorgang unabhängiger vom Mobilfunkempfang. Gleichzeitig sollte ich nicht den Fehler machen, einen OTP-Authentifikator mit einem Sicherheitsdienst für alle Fälle gleichzusetzen. Phishing-Seiten können Codes abfangen, wenn ich sie dort selbst eingebe, und ein kompromittiertes oder verlorenes Smartphone bleibt ein ernstes Problem.
Ein sinnvoller Arbeitsablauf beginnt deshalb nicht mit dem ersten Code, sondern mit einer kleinen Bestandsaufnahme. Ich notiere mir, welche Konten besonders wichtig sind, und richte den zweiten Faktor zuerst dort ein, wo ein Verlust besonders teuer wäre. Dazu gehören für viele Menschen das Haupt-E-Mail-Konto, Cloud-Speicher und Konten mit persönlichen oder finanziellen Informationen. Weniger wichtige Dienste können später folgen. So verliere ich bei der Einrichtung nicht den Überblick über die Wiederherstellung.
Der Einrichtungsprozess verlangt Aufmerksamkeit
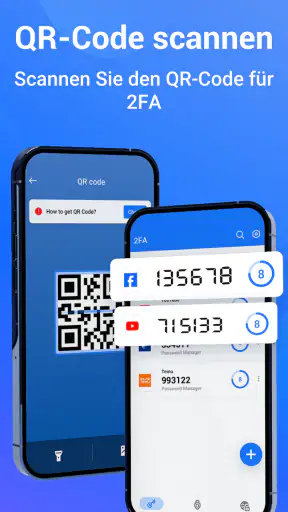
Bei der Aktivierung eines Kontos zeigt der jeweilige Dienst normalerweise einen QR-Code oder einen manuellen Schlüssel. Genau hier passiert in der Praxis der häufigste Fehler: Der Nutzer scannt den Code, sieht einen funktionierenden OTP-Code und hält die Einrichtung für abgeschlossen. Tatsächlich sollte ich an dieser Stelle auch die vom Dienst angebotenen Wiederherstellungscodes sichern und testen, ob der neue Anmeldeschritt wirklich funktioniert.
Ich würde den QR-Code nicht einfach als Bild in einem frei zugänglichen Fotoordner liegen lassen. Der Einrichtungsschlüssel kann je nach Dienst dazu dienen, weitere gültige Codes zu erzeugen. Ein Screenshot in einer automatisch synchronisierten Galerie ist daher eine unnötige zusätzliche Angriffsfläche. Besser ist es, den Schlüssel nur während der Einrichtung zu verwenden und die Wiederherstellungsinformationen getrennt und geschützt aufzubewahren.
Ein weiterer nützlicher Test ist eine kontrollierte Neuanmeldung, solange die aktuelle Sitzung noch geöffnet ist. Ich melde mich nicht leichtfertig überall ab, sondern prüfe zunächst an einem geeigneten Gerät, ob der Code akzeptiert wird und ob die Notfalloptionen auffindbar sind. Erst danach entferne ich alte Methoden oder ändere die Kontoeinstellungen. Dieser Schritt wirkt langsam, verhindert aber, dass ein kleiner Tippfehler zu einer ausgesperrten Identität führt.
Was passiert bei Gerätewechsel oder Verlust?
Das ist die wichtigste Frage, die ich mir vor der Nutzung stellen würde. Ein OTP-Code hilft nur, wenn ich den zweiten Faktor weiterhin erreichen kann. Wenn mein Smartphone verloren geht, beschädigt wird oder zurückgesetzt werden muss, brauche ich einen alternativen Weg zurück in meine Konten. Dieser Weg kommt nicht automatisch aus der bloßen Installation eines Authentifikators.
Ich würde deshalb für jedes wichtige Konto die Wiederherstellung unmittelbar nach der Einrichtung prüfen. Viele Dienste stellen einmalige Notfallcodes bereit; diese gehören nicht in eine ungeschützte Notiz neben dem Passwort. Ich kann sie beispielsweise an einem getrennten, sicheren Ort verwahren. Entscheidend ist, dass ich nicht erst nach dem Geräteverlust herausfinden muss, ob es überhaupt eine Ausweichmethode gibt.
Bei einem geplanten Smartphonewechsel ist ein gestaffelter Umzug besser als ein harter Schnitt. Das alte Gerät sollte so lange verfügbar bleiben, bis die wichtigsten Konten auf dem neuen Gerät geprüft wurden. Ich würde Konto für Konto übertragen, eine Anmeldung testen und erst dann das alte Gerät löschen. Diese Reihenfolge ist weniger bequem als ein sofortiger Werksreset, senkt aber das Risiko, mehrere Konten gleichzeitig zu verlieren.
Wer regelmäßig zwischen Geräten wechselt oder eine große Zahl geschäftlicher Konten verwaltet, könnte mit einer Lösung besser fahren, deren Wiederherstellung und Synchronisierung ausdrücklich zum eigenen Arbeitsablauf passen. Für private Nutzer mit wenigen zentralen Konten kann eine einfache OTP-App dagegen ausreichen, sofern die Notfallplanung nicht ausgelassen wird.
Kontrolle, Datenmomente und vernünftige Grenzen
Welche Entscheidungen sollte ich selbst treffen?
Die wichtigste Kontrolle bleibt bei der Kontoaktivierung: Ich entscheide, für welchen Dienst der zweite Faktor eingerichtet wird, und muss den Einrichtungsschlüssel bewusst mit der Anwendung verbinden. Diese Entscheidung sollte nicht nebenbei geschehen. Ich prüfe den Namen des Kontos, die angezeigte Domain des Dienstes und den Zweck der Aktivierung, bevor ich einen QR-Code scanne oder einen Schlüssel eingebe.
Auch bei der späteren Anmeldung sollte ich den Kontext kontrollieren. Ein OTP-Code ist kein allgemeines Passwort und sollte nicht auf Nachfrage in einer Chatnachricht, am Telefon oder in einem fremden Formular weitergegeben werden. Wenn eine Website mich auffordert, einen Code einzugeben, prüfe ich zuerst die Adresse und den Anlass. Der Authentifikator kann einen gültigen Code liefern, aber er erkennt nicht automatisch, ob ich gerade auf der echten Seite meines Dienstes bin.
Das ist ein unterschätzter Unterschied zwischen technischer Funktion und echter Sicherheit. Die App erzeugt den Code; ich entscheide, wohin ich ihn übertrage. Wer diese beiden Schritte gedanklich trennt, erkennt Phishing-Versuche eher. Besonders verdächtig ist es, wenn jemand den Code außerhalb des normalen Login-Fensters verlangt oder mich unter Zeitdruck setzt.
Datensensible Momente im Alltag
Ein Authentifikator berührt zwangsläufig sensible Kontozugänge, auch wenn er nicht selbst das Passwort ersetzt. Schon die Liste gespeicherter Einträge kann verraten, welche Dienste ich nutze. Deshalb würde ich die Anwendung nicht gedankenlos auf einem gemeinsam verwendeten Smartphone einrichten und das Gerät mit einer starken Bildschirmsperre schützen.
Bei Benachrichtigungen gilt ebenfalls Zurückhaltung. Wenn ein Code auf dem Sperrbildschirm sichtbar wird, kann eine andere Person ihn unter Umständen ablesen. Für einen Authentifikator ist es sinnvoll, unnötige Vorschauen zu vermeiden und das Telefon nicht entsperrt herumliegen zu lassen. Das ist keine spezielle Funktion der App, sondern eine praktische Konsequenz daraus, dass der zweite Faktor auf demselben Gerät angezeigt wird, das ich täglich mit mir trage.
Ich würde außerdem genau beobachten, welche Zugriffsanfragen während der Installation und Nutzung erscheinen. Nur Berechtigungen, die ich nachvollziehen kann, sollten für mich akzeptabel sein. Wenn eine Anfrage nicht zum Zweck der Codeerzeugung passt oder ohne klare Erklärung auftaucht, pausiere ich die Einrichtung und prüfe sie, statt sie reflexartig zu bestätigen. Gerade bei Sicherheits-Apps ist eine bewusste Auswahl wichtiger als ein möglichst schneller Start.
Die Anwendung sollte nicht als Tresor für beliebige geheime Notizen missbraucht werden. Einrichtungsschlüssel, Wiederherstellungscodes und Passwörter haben unterschiedliche Rollen. Ich halte sie getrennt, damit ein einzelner Verlust nicht automatisch alle Zugangsmöglichkeiten offenlegt. Diese Trennung ist einer der konkreten Schritte, die aus einer bloßen Installation ein vernünftiges Sicherheitskonzept machen.
Vergleich mit den üblichen Alternativen
Die naheliegendste Alternative ist der SMS-Code. SMS ist oft leichter zu verstehen, weil keine zusätzliche App nötig ist. Trotzdem kann die Zustellung verzögert sein, vom Mobilfunk abhängen und bei bestimmten Angriffen gegen die Telefonnummer problematisch werden. Für viele Konten ist ein lokaler OTP-Authentifikator daher die robustere Alltagsergänzung, solange das Gerät und die Wiederherstellung gut geschützt sind.
Eine weitere Möglichkeit sind integrierte Authentifikatoren innerhalb eines Passwortmanagers. Diese können bequemer sein, wenn ich Passwörter und Einmalcodes an einem Ort verwalten möchte. Der Nachteil ist die größere Konzentration: Wenn der Passwortmanager nicht erreichbar ist oder das Hauptkonto Probleme macht, hängen mehrere Sicherheitsfunktionen an derselben Stelle. Eine eigenständige Anwendung trennt den zweiten Faktor stärker vom Passwort, verlangt dafür aber mehr eigene Organisation.
Hardware-Sicherheitsschlüssel sind für besonders schützenswerte Konten eine andere Klasse von Lösung. Sie können gegen bestimmte Phishing-Situationen widerstandsfähiger sein, kosten aber zusätzlich und müssen physisch verfügbar sein. Für ein privates Konto, bei dem ich eine unkomplizierte OTP-Einrichtung suche, kann Authentifizierung: 2FA praktischer sein. Für ein wichtiges Administratorkonto oder eine berufliche Umgebung würde ich prüfen, ob ein Hardware-Schlüssel vorgeschrieben oder sinnvoller ist.
Auch passwortlose Anmeldeverfahren und gerätegebundene Bestätigungen haben ihren Platz. Sie können komfortabel sein, funktionieren aber je nach Dienst und Gerätebestand unterschiedlich. Der Vorteil eines OTP-Authentifikators ist seine breite Verständlichkeit: Viele Dienste unterstützen das Verfahren, und ich muss nicht auf eine SMS warten. Der Preis dafür ist, dass ich den Umzug, die Sicherung und den Verlust des Geräts selbst ernst nehmen muss.
Für wen lohnt sich die App?
Ich würde sie vor allem Menschen empfehlen, die ihre wichtigsten Online-Konten mit einem zusätzlichen Faktor schützen möchten, ohne gleich ein umfangreiches Sicherheitsökosystem einzurichten. Auch für Nutzer, die SMS-Codes vermeiden und eine direkte Codeanzeige bevorzugen, ist der Ansatz sinnvoll. Die kostenlose Verfügbarkeit senkt die Einstiegshürde, während die Einstufung als Tools-App klar macht, dass hier kein Unterhaltungserlebnis, sondern eine praktische Hilfsfunktion im Mittelpunkt steht.
Ein realistisches Beispiel ist ein neues Smartphone nach einem Gerätewechsel. Ich würde zuerst mein Haupt-E-Mail-Konto absichern, den OTP-Code in der App prüfen, die Wiederherstellungscodes getrennt sichern und anschließend ein zweites wichtiges Konto testen. Erst wenn beide Anmeldungen funktionieren, würde ich das alte Gerät zurücksetzen. So wird der Authentifikator nicht nur installiert, sondern in einen kontrollierten Ablauf eingebaut.
Nicht die beste Wahl ist er für jemanden, der keine Wiederherstellungsinformationen verwalten möchte oder regelmäßig den Zugriff auf sein Smartphone verliert. Auch Nutzer, die eine automatische Synchronisierung über mehrere Geräte erwarten, sollten vorab genau prüfen, ob der gewünschte Komfort vorhanden ist. In solchen Fällen kann ein Passwortmanager mit passender Kontosicherung oder ein Hardware-Schlüssel die passendere Richtung sein.
Die aktuelle Version ist 1.0.68 und läuft ab Android 8.0. Das macht die Anwendung für viele noch genutzte Android-Geräte grundsätzlich interessant. Trotzdem würde ich vor der Aktivierung wichtiger Konten prüfen, ob das eigene Gerät aktuell gehalten wird und eine zuverlässige Bildschirmsperre besitzt. Ein moderner Authentifikator kann ein veraltetes oder ungeschütztes Betriebssystem nicht ausgleichen.
Mein vorsichtiges Urteil
Authentifizierung: 2FA erfüllt eine klar umrissene Aufgabe: Es stellt OTP-Codes für die Zwei-Faktor-Anmeldung bereit und kann damit den Schutz wichtiger Konten deutlich verbessern. Mir gefällt der konzentrierte Zweck, weil ich nicht durch eine überladene Sicherheitsoberfläche navigieren muss. Die kostenlose Basis macht den Einstieg leicht, und die breite Verbreitung zeigt, dass das Konzept für viele Android-Nutzer verständlich genug ist.
Meine Empfehlung ist trotzdem an eine Bedingung geknüpft: Die Wiederherstellung muss vor dem ersten Geräteproblem geplant sein. Wer nur die App installiert und danach alle Notfalloptionen ignoriert, baut keine vollständige Sicherheitslösung auf. Ebenso wichtig sind ein geschütztes Smartphone, ein kritischer Blick auf Login-Seiten und ein sorgfältiger Umgang mit Einrichtungsschlüsseln und Codes.
Für den privaten Alltag ist die Anwendung eine vernünftige, schlanke Möglichkeit, SMS als zweiten Faktor zu ergänzen oder zu ersetzen. Für besonders sensible Konten, mehrere Geräte oder professionelle Umgebungen würde ich sie nicht automatisch als alleinige Lösung wählen. Dort zählen zusätzliche Anforderungen wie zentrale Verwaltung, getrennte Wiederherstellung oder ein physischer Sicherheitsschlüssel. Wer diese Grenze kennt und seine Konten schrittweise einrichtet, bekommt mit Authentifizierung: 2FA ein nützliches Werkzeug statt eines falschen Sicherheitsgefühls.


